Det er ikke kun de følsomme data, du skal passe på
Cybersikkerhed fylder meget hos Vektus. Både når det gælder vores egne systemer, og når vi etablerer og arbejder med løsninger hos vores kunder.
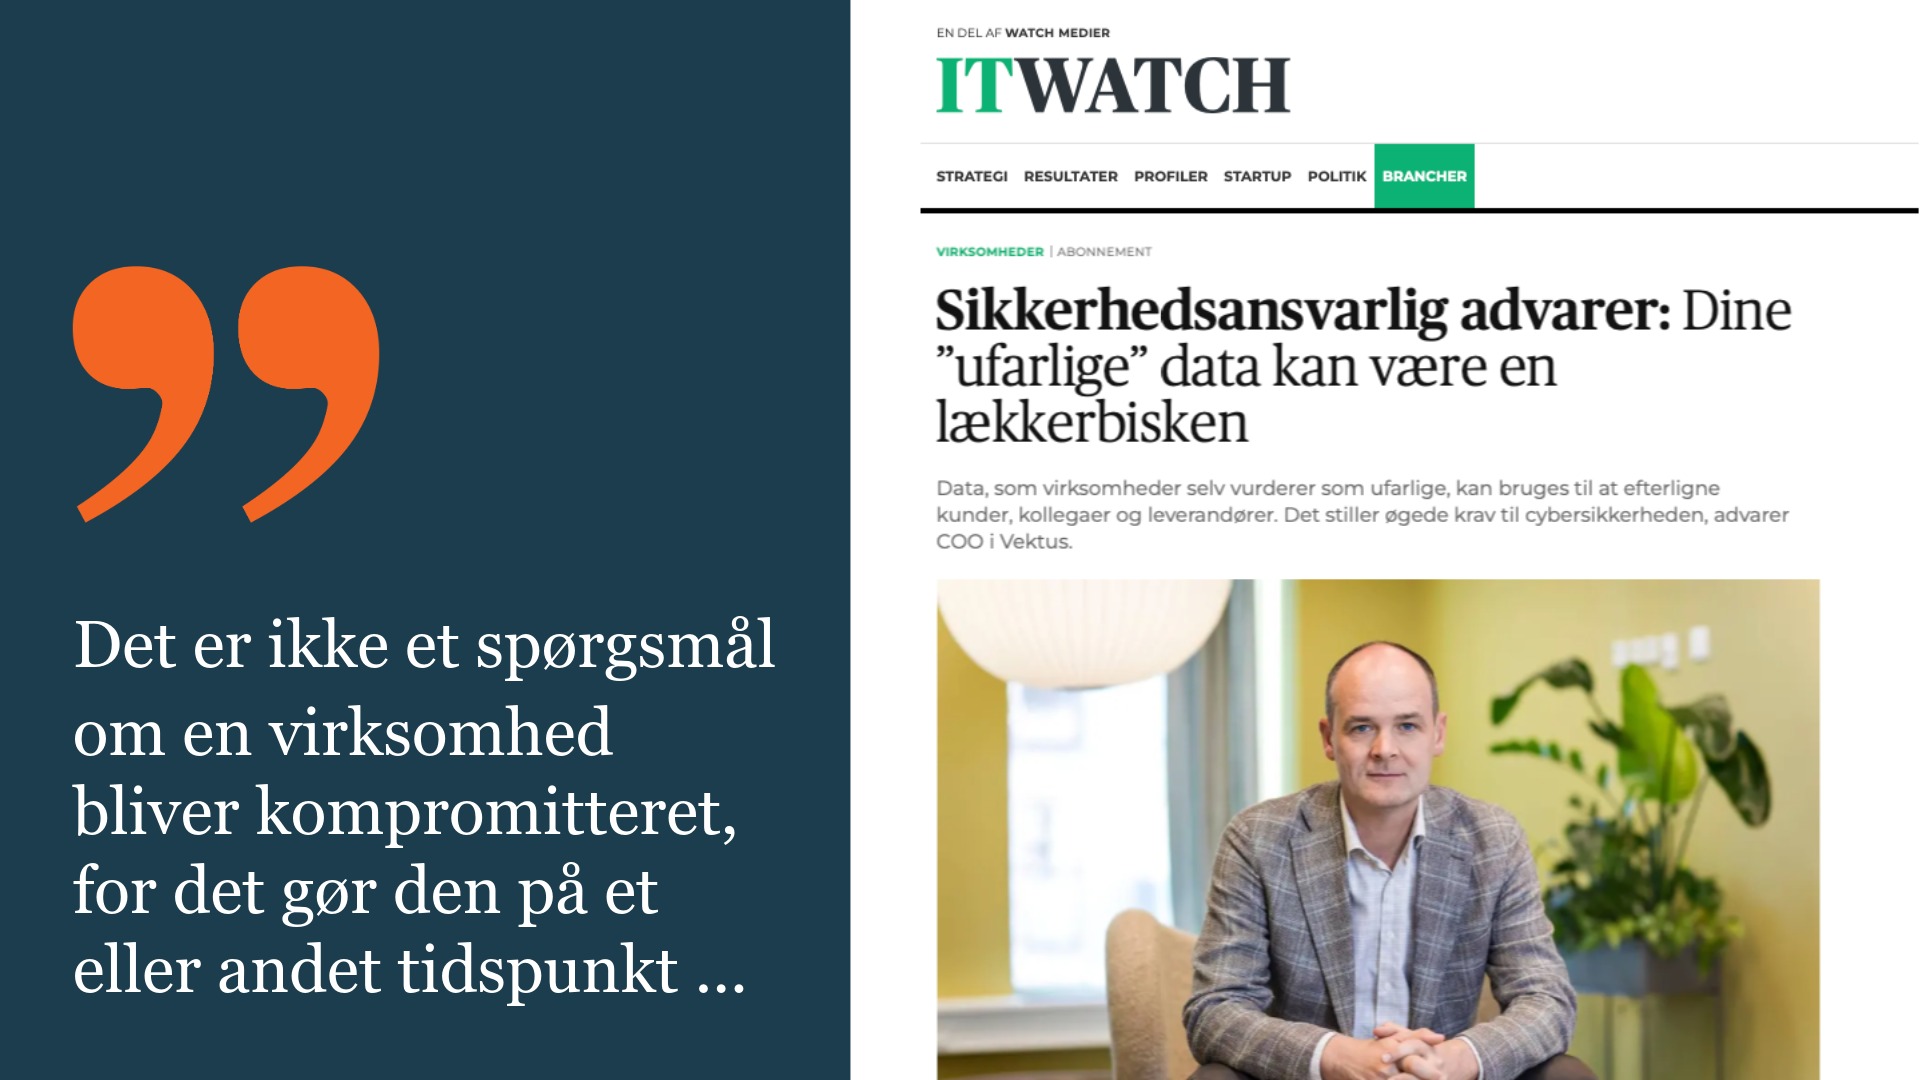
For trusselsbilledet har ændret sig. Det er ikke længere kun de data, vi traditionelt betragter som følsomme, der kan være interessante for uvedkommende. Helt almindelige data fra mail, ERP og CRM kan tilsammen fortælle meget om, hvordan en virksomhed arbejder, hvem den handler med, og hvordan medarbejdere, kunder og leverandører kommunikerer. Med AI kan den viden sættes sammen og udnyttes på nye måder. Det er en af hovedpointerne fra vores COO, partner og sikkerhedsansvarlige Jakob Wrang i Susanne Horsdals seneste artikel om cybersikkerhed i ITWatch.
Sikkerheden skal tænkes ind fra starten
Når vi arbejder med løsninger hos vores kunder, er adgang og rettigheder derfor en vigtig del af arbejdet.
Hvem skal have adgang til hvad? Hvilke oplysninger har den enkelte medarbejder reelt behov for? Og hvilke systemer skal kunne kommunikere med hinanden?
Pointen er ikke at gøre hverdagen besværlig. Det handler om ikke at åbne mere, end der er behov for. Hvis en konto eller et system bliver kompromitteret, kan begrænsede rettigheder være med til at begrænse, hvor langt en uvedkommende kan komme. Samtidig beskytter det også den enkelte medarbejder, fordi én fejl ikke nødvendigvis giver adgang til alt.
Hos Vektus bruger vi samme princip internt. I artiklen fortæller Jakob Wrang eksempelvis, at medarbejdere kun kan få adgang til Vektus’ systemer fra deres egen fysiske pc og fra Vesteuropa.
Der skal være muskler bag løsningen
Sikkerhed handler heller ikke kun om at forhindre, at noget går galt. Man skal også være forberedt på, hvad man gør, når noget går galt.
Her peger Jakob Wrang på en af fordelene ved at lægge forretningskritiske systemer hos store aktører som Microsoft. En stor platform har ressourcer og kapacitet til løbende at arbejde med forebyggelse, reagere på nye trusler og hjælpe med genopretning, hvis et angreb rammer.
Det kan være vanskeligt at opretholde den samme kapacitet selv, f.eks. hvis en alvorlig hændelse sker om natten, i en ferieperiode eller på et tidspunkt, hvor virksomhedens egne IT-ressourcer er begrænsede.
Det er den tryghed og kapacitet, Jakob Wrang fremhæver som et argument for at vælge løsninger på store platforme, hvor der står et omfattende sikkerhedsberedskab bag, frem for selv at skulle løfte hele sikkerhedsopgaven – eller være afhængig af mindre aktører med begrænset kapacitet.
Teknologien kan ikke stå alene
Selv med stærke tekniske sikkerhedsforanstaltninger er mennesker fortsat en del af sikkerheden.
Svindel bliver mere sofistikeret, og AI kan gøre falske henvendelser vanskeligere at gennemskue. Derfor er løsningen ikke blot at fortælle medarbejderne, at de skal lade være med at klikke på et forkert link. Virksomheden skal også indrette sine systemer, adgange og processer, så en menneskelig fejl ikke får unødigt store konsekvenser.
Det handler både om at beskytte virksomheden og medarbejderen. Som Jakob Wrang pointerer, skyldes et forkert klik sjældent ond vilje. Medarbejderen har som regel bare forsøgt at passe sit arbejde i en situation, hvor svindlen er blevet stadig vanskeligere at gennemskue.
De grundlæggende ting er stadig noget af det vigtigste
AI ændrer trusselsbilledet, men meget af god cybersikkerhed handler stadig om de grundlæggende ting:
- Hvem har adgang til hvad?
- Har medarbejderne kun de rettigheder, de har brug for?
- Hvilke systemer kan kommunikere med hinanden?
- Bliver systemerne løbende opdateret?
- Er der styr på backup, og er selve backupmiljøet beskyttet?
- Er der en plan for at genetablere systemer og data, hvis noget går galt?
- Og er der nogen med den nødvendige kapacitet til at reagere, når hændelsen faktisk indtræffer?
Det er også derfor, sikkerhed fylder i vores arbejde hos Vektus. Ikke som noget, der lægges oven på løsningen bagefter, men som noget, der skal tænkes ind i den måde løsningen, adgangene og rettighederne bliver sat op på.
Du kan læse hele artiklen på ITWatch her (artiklen ligger bag en betalingsmur):


